
Zgłaszanie podatności: jak zgłosić błąd bezpieczeństwa w VulCode
Znalazłeś lukę w naszej stronie, panelu klienta albo projekcie open source? Napisz do nas, zanim napisze ktoś inny. Tu są zasady, które chronią i Ciebie, i naszych klientów.
Czego dotyczy ta polityka
Systemy, które utrzymujemy sami. Za resztę odpowiadają ich właściciele.
vulcode.com
- vulcode.com i wszystkie podstrony, także w wersji angielskiej
Panel klienta i API
- Panel klienta pod adresem vulcode.com/pl/panel, razem z jego samodzielną wersją
- API strony pod adresem vulcode.com/api
Nasze repozytoria open source
- Nasze repozytoria open source w organizacji VulCodeCom na GitHubie
Poza zakresem
Systemy innych i działania wobec ludzi
- Strony i systemy naszych klientów, nawet jeśli je zbudowaliśmy
- Usługi dostawców, takich jak Cloudflare, GitHub czy Discord
- Ataki socjotechniczne na nasz zespół i naszych klientów
- Przeciążanie serwerów i testy wydajnościowe
Zasady testowania
Szukaj, ale tak, żeby nikt poza Tobą i nami nie odczuł, że szukałeś. Jeśli trzymasz się tych zasad, traktujemy Twoje zgłoszenie jako pomoc, a nie jako atak.
Używaj własnych kont
Do testów panelu załóż własne konto. Nie próbuj logować się na cudze ani zgadywać haseł innych osób.
Zatrzymaj się na dowodzie
Gdy widzisz, że luka działa, przestań. Nie pobieraj więcej danych, niż potrzeba, żeby to pokazać.
Nie zmieniaj i nie usuwaj danych
Żadnych zmian w cudzych kontach, projektach, fakturach ani zgłoszeniach.
Bez przeciążania
Żadnych testów obciążeniowych i masowych skanów. Panel ma limity zapytań i potraktuje je jak atak.
Dane osobowe zostaw w spokoju
Jeśli trafisz na dane innych osób, nie zapisuj ich, nie udostępniaj i od razu nam to zgłoś.
Nie publikuj przed naprawą
Szczegóły luki zostają między nami, dopóki jej nie usuniemy i nie ustalimy z Tobą, co można opisać.
Jak napisać zgłoszenie
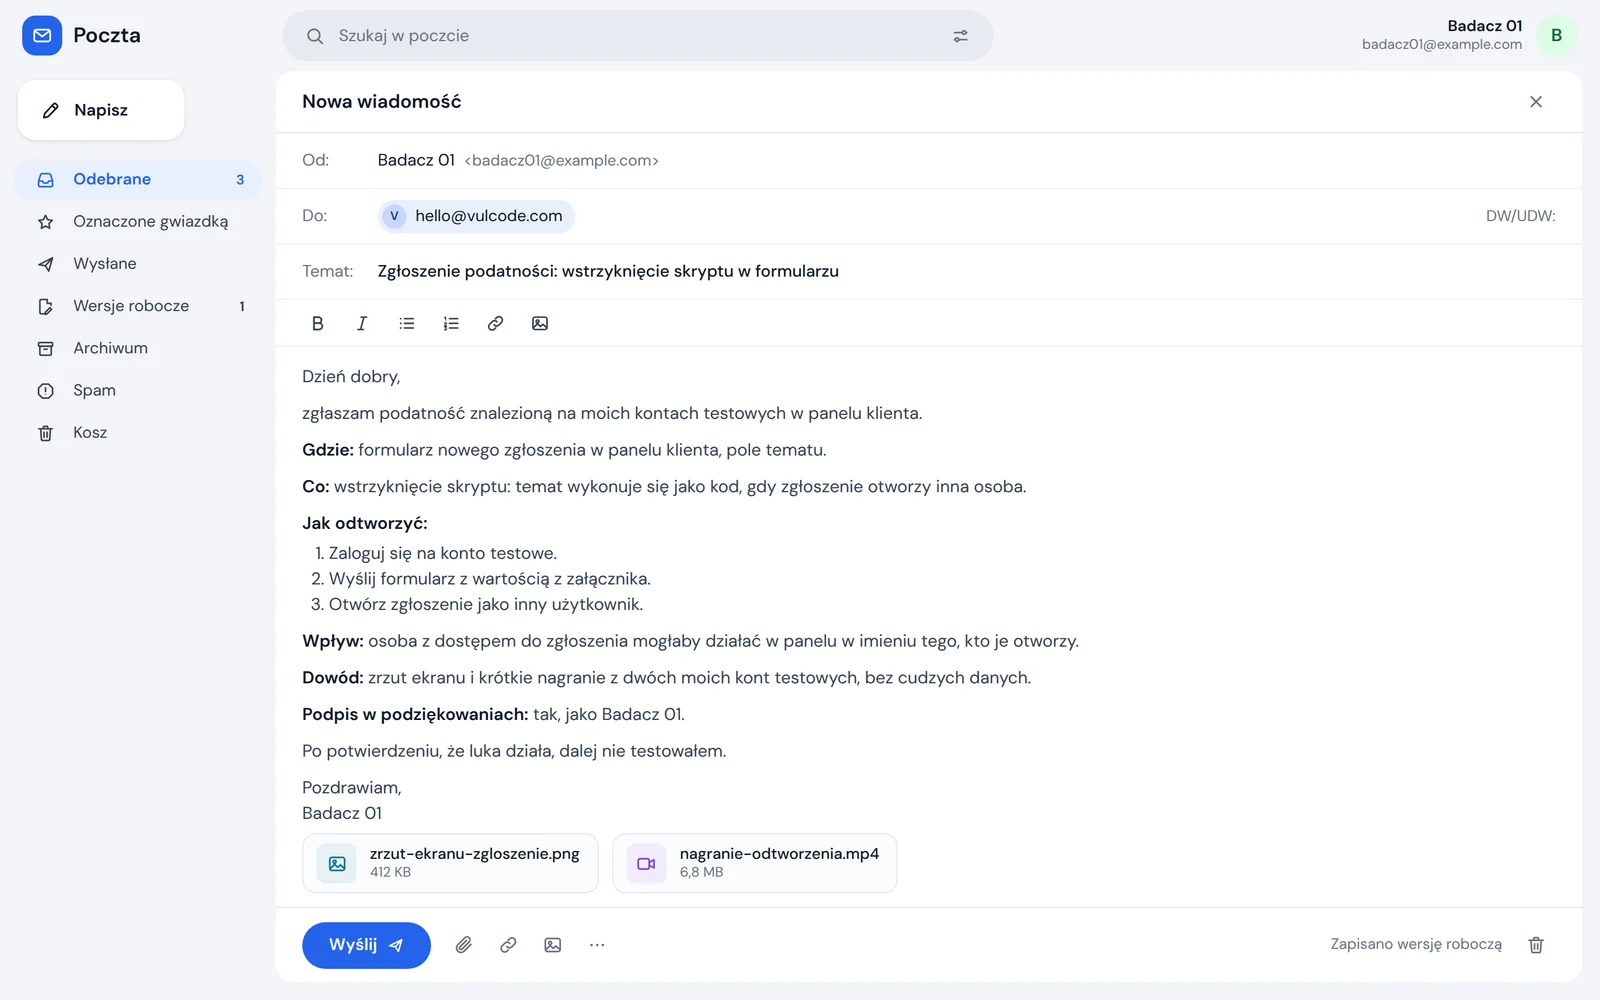
Zwykły e-mail na hello@vulcode.com wystarczy. Taki raport pozwala nam od razu odtworzyć problem.
Gdzie i co
Adres strony albo ścieżka w panelu, rodzaj podatności i jedno zdanie o tym, co pozwala zrobić.
Jak odtworzyć
Kroki po kolei, na własnym koncie testowym, tak żebyśmy mogli powtórzyć problem od razu.
Wpływ, dowód i podpis
Kto mógłby to wykorzystać, zrzut albo nagranie bez cudzych danych i czy chcesz podziękowania z imienia.
Co dzieje się po zgłoszeniu
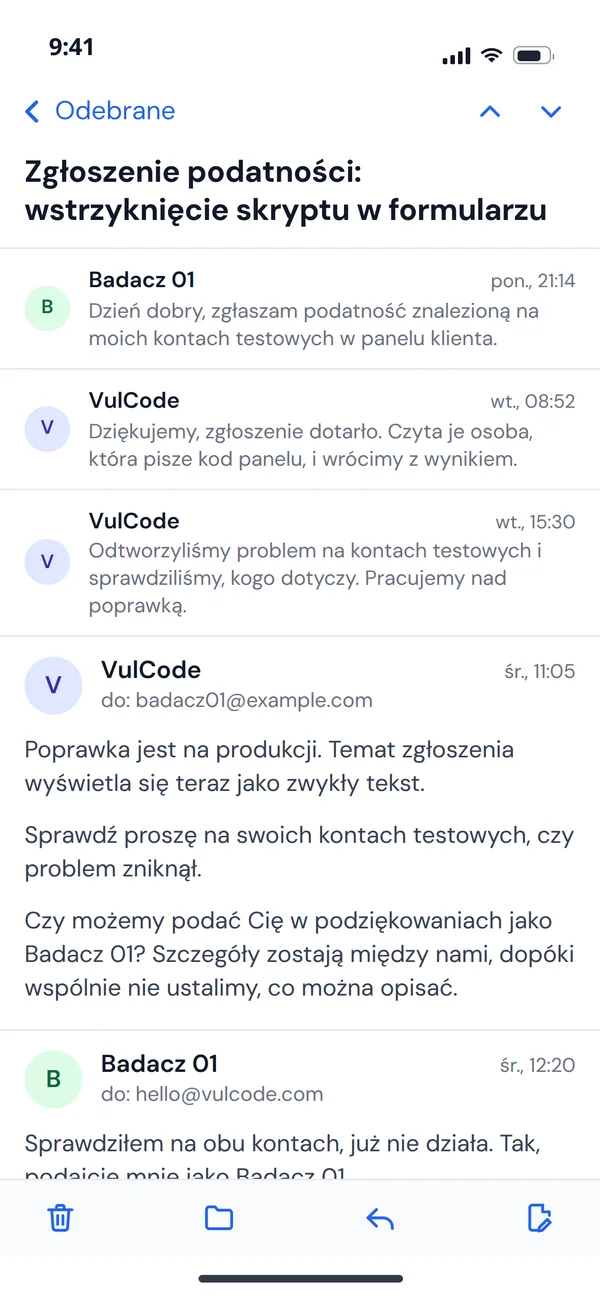
Zgłoszenie czyta osoba, która pisze kod. Nie ma tu formularza, który znika w kolejce.
- OdbiórWysyłasz raport e-mailem
- InformacjaSprawdzasz, czy luka zniknęła
- PodziękowanieZgoda na podpis
- OdbiórPotwierdzenie odbioru
- WeryfikacjaOdtworzenie i ocena, kogo dotyczy
- PoprawkaPoprawka wdrożona na produkcję
- InformacjaOpis tego, co poprawione
- PodziękowaniePodziękowanie z Twoim podpisem
Odbiór
Ty VulCode. Potwierdzamy, że zgłoszenie dotarło i ktoś się nim zajmuje.
Informacja
VulCode Ty. Piszemy Ci, co zostało poprawione, i prosimy o sprawdzenie.
Podziękowanie
Ty VulCode. Za Twoją zgodą podajemy, kto lukę znalazł.
Gdzie zgłosić, jeśli to nie nasz system
Nie każdy problem trafia do nas, a nie każdy błąd jest luką bezpieczeństwa. Adres do zgłoszeń jest też w standardowym miejscu, w którym szukają go narzędzia i badacze.
- Luka na vulcode.com albo w panelu klientaWedług zasad z tej strony.
- Luka w naszym projekcie open sourceE-mailem, nie w publicznym zgłoszeniu na GitHubie, dopóki nie wydamy poprawki.
- Luka na stronie, którą zbudowaliśmy dla klientaMożesz też napisać do nas, przekażemy sprawę klientowi.
- Luka w Cloudflare, GitHubie, DiscordzieTo ich systemy, nie nasze.
- Zwykły błąd, który nie zagraża danymNaprawiamy, ale bez trybu pilnego.
Contact: mailto:hello@vulcode.comExpires: 2027-10-06T00:00:00.000ZPreferred-Languages: pl, enCanonical: https://vulcode.com/.well-known/security.txtPolicy: https://vulcode.com/pl/firma/zglaszanie-podatnosciPolicy: https://vulcode.com/en/company/vulnerability-disclosure
Pytania badaczy
Co badacze pytają nas najczęściej przed zgłoszeniem.

Czytaj dalej
Jak chronimy kod, dostępy i dane, i gdzie leżą nasze dokumenty.
Masz coś do zgłoszenia?
Napisz na hello@vulcode.com. Temat wpisze się sam, a wiadomość przeczyta osoba, która pisze kod.
Zgłoś podatność