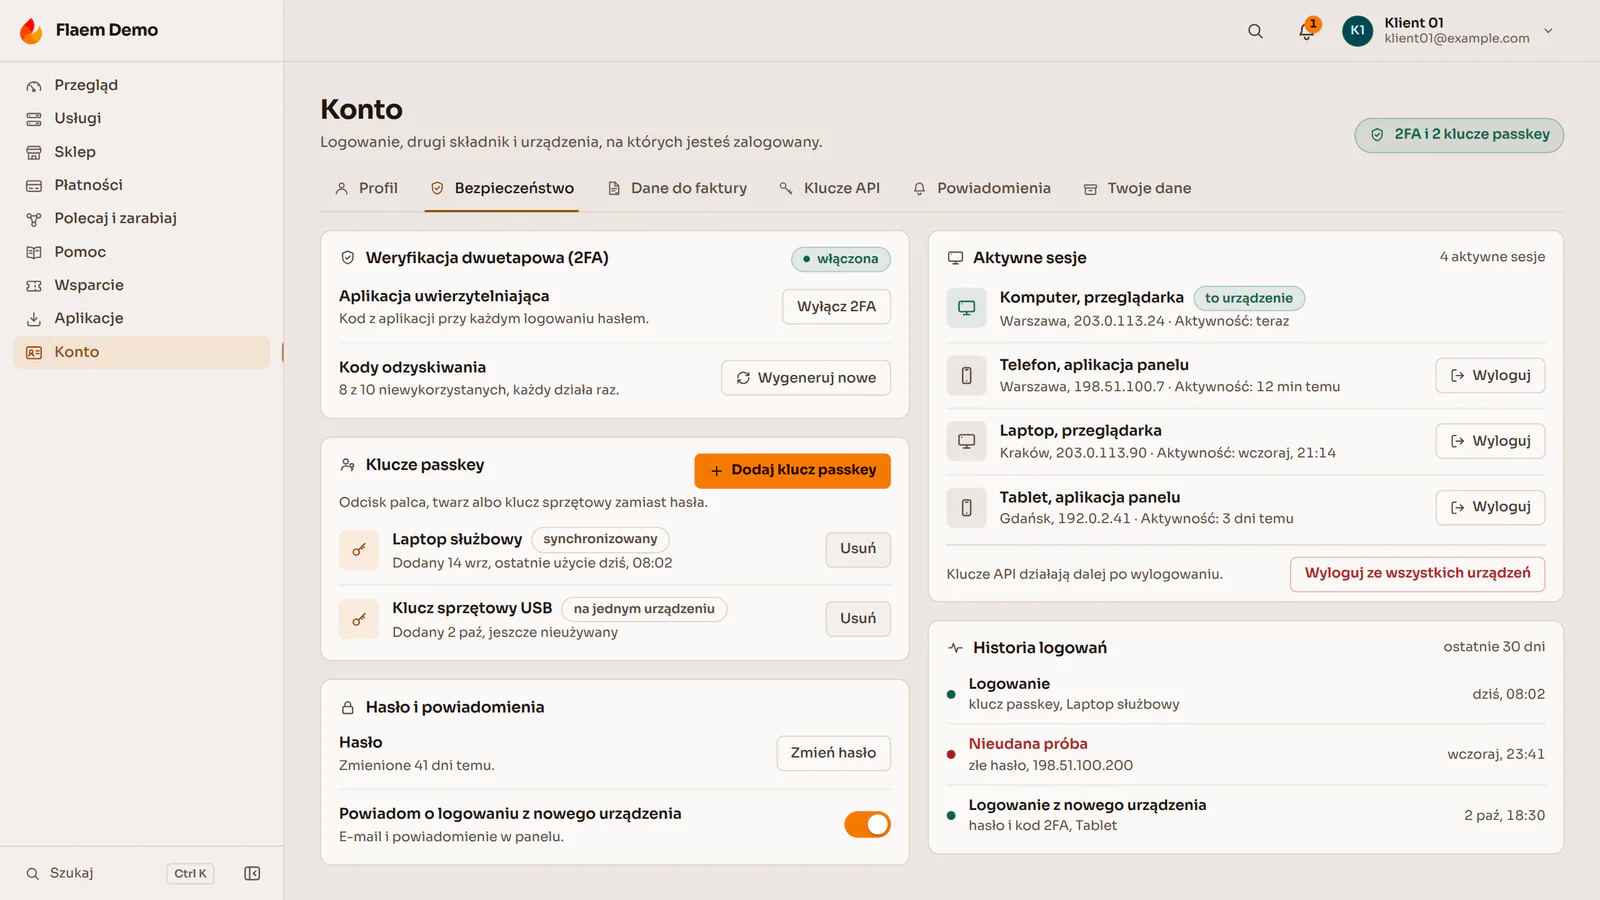

Kod z aplikacji uwierzytelniającej to TOTP: telefon liczy go z sekretu zapisanego przy włączaniu weryfikacji dwuetapowej i z aktualnego czasu, domyślnie w krokach po 30 sekund (RFC 6238), a kod ma co najmniej 6 cyfr. Do policzenia kodu telefon nie potrzebuje zasięgu. Kod z SMS-a przechodzi przez sieć operatora, dlatego wytyczne NIST SP 800-63B traktują SMS i połączenie głosowe jako jedyną metodę uwierzytelnienia z ograniczeniami.
Trzy sposoby na drugi krok
| Metoda | Jak działa | O czym pamiętać |
|---|---|---|
| Kod z aplikacji (TOTP) | nowy kod co 30 sekund, liczony na telefonie | po utracie telefonu potrzebny jest kod zapasowy |
| SMS | kod wysyłany przez operatora | według NIST metoda z ograniczeniami |
| Kod zapasowy | jednorazowy, zapisany poza telefonem | po użyciu przestaje działać |
Kody zapasowe
Według NIST kod zapasowy działa tylko raz, aplikacja przechowuje go wyłącznie jako skrót (hash), liczba prób jego wpisania jest ograniczona, a wydanie nowego kodu odzyskiwania wysyła właścicielowi konta powiadomienie. Konto w panelu klienta Flaem ma kod z aplikacji przy każdym logowaniu hasłem, klucze passkey, kody odzyskiwania, z których każdy działa raz, listę aktywnych sesji z wylogowaniem wszędzie i historię logowań.
W panelach, które budujemy na zamówienie, logowanie dwuskładnikowe przyjmuje kod z aplikacji TOTP albo SMS, każde logowanie trafia do audit logu z czasem, adresem IP i identyfikatorem użytkownika, a adres IP, z którego ktoś zbyt często wpisuje błędne hasło, zostaje zablokowany. Podejrzany token sesji unieważniasz od razu, bez czekania, aż wygaśnie. Przy logowaniu przez Google albo Microsoft hasło i weryfikację dwuetapową obsługuje dostawca tożsamości.
Zabezpieczenia logowania w panelu na zamówienie opisuje strona paneli i dashboardów.
Czy ten wpis był przydatny?