
W zestawieniu OWASP Top 10:2025 błędy kontroli dostępu znów zajmują pierwsze miejsce, a w każdej aplikacji objętej testami znaleziono jakąś ich postać. OWASP przypomina trzy zasady: kontrola dostępu działa tylko w kodzie po stronie serwera, którego użytkownik nie zmieni, wszystko poza zasobami publicznymi jest domyślnie zabronione, a użytkownik czyta i zmienia wyłącznie rekordy, które do niego należą.
Role na platformie B2B: kto widzi, kto zmienia
| Rola | Widzi | Zmienia |
|---|---|---|
| Kupiec klienta | ceny, limit i faktury swojej firmy | składa zamówienia |
| Kierownik klienta | to samo co kupiec | akceptuje zamówienia firmy |
| Handlowiec | cenniki, limity i faktury klientów | cenniki i rabaty, zamawia w imieniu klienta |
| Finanse | cenniki, limity, faktury i należności | limit kredytowy |
Jak ustalamy role
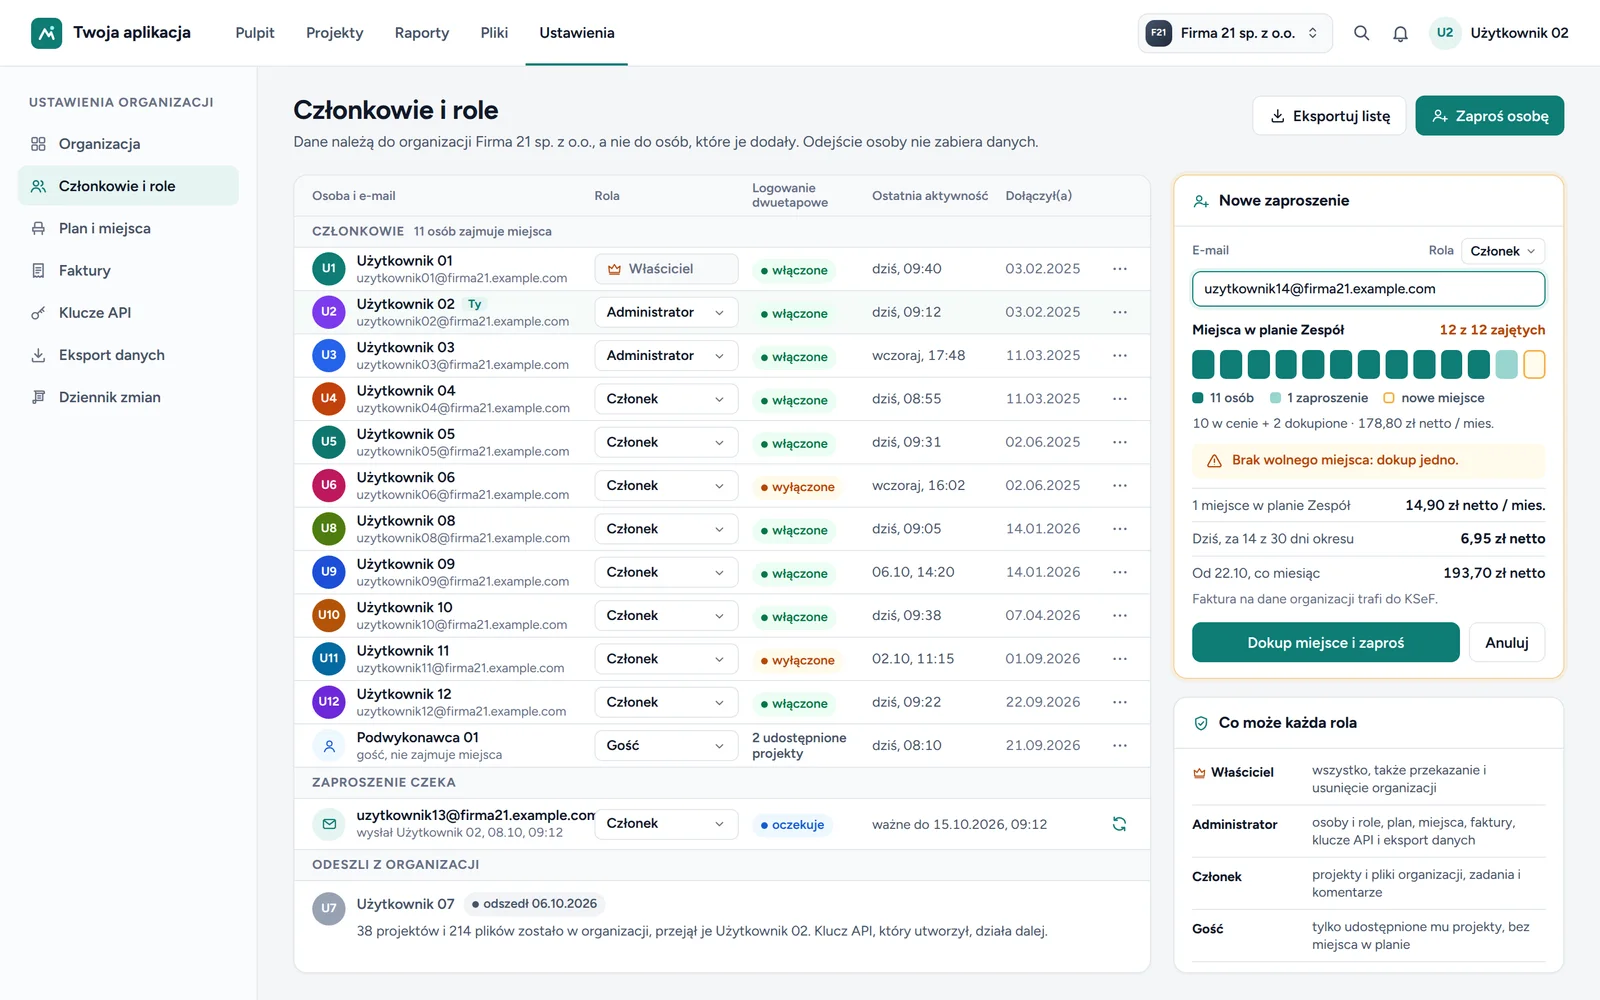
Role i uprawnienia ustalamy z Tobą przed pierwszym ekranem i spisujemy w macierzy ról, więc każdy dział widzi tylko swoje dane i funkcje, a klient logujący się do panelu B2B widzi wyłącznie własne zamówienia i faktury. Zanim panel trafi do zespołu, każdą rolę testujemy osobno i celowo próbujemy dostać się do cudzych danych. Każde logowanie, zmiana danych i operacja krytyczna trafia do audit logu z czasem, adresem IP i identyfikatorem użytkownika. Przy logowaniu przez Google albo Microsoft role mogą przychodzić z grup u dostawcy, według mapowania ustalonego z Tobą. W aplikacji SaaS projekty, pliki i klucze API należą do organizacji, a nie do osoby, która je dodała, więc po odejściu pracownika jego klucz API działa dalej.
Różnicę między ukrytą kolumną w arkuszu a uprawnieniem sprawdzanym na serwerze pokazuje wpis panel zamiast arkusza, a role w panelu na zamówienie opisuje strona paneli i dashboardów.
Czy ten wpis był przydatny?