VulCode

Integracja API i własne API

VulCode łączy systemy firmowe integracjami API dopasowanymi do Twoich danych, a nie generycznym endpointem: płatności, CRM, magazyn i KSeF. Każda integracja ma dokumentację od pierwszego dnia i bezpieczne uwierzytelnianie, a całość jest gotowa do połączenia z kolejnymi systemami.

od 999 zł

Kwotę dla Twojego zakresu podajemy w bezpłatnej wycenie.

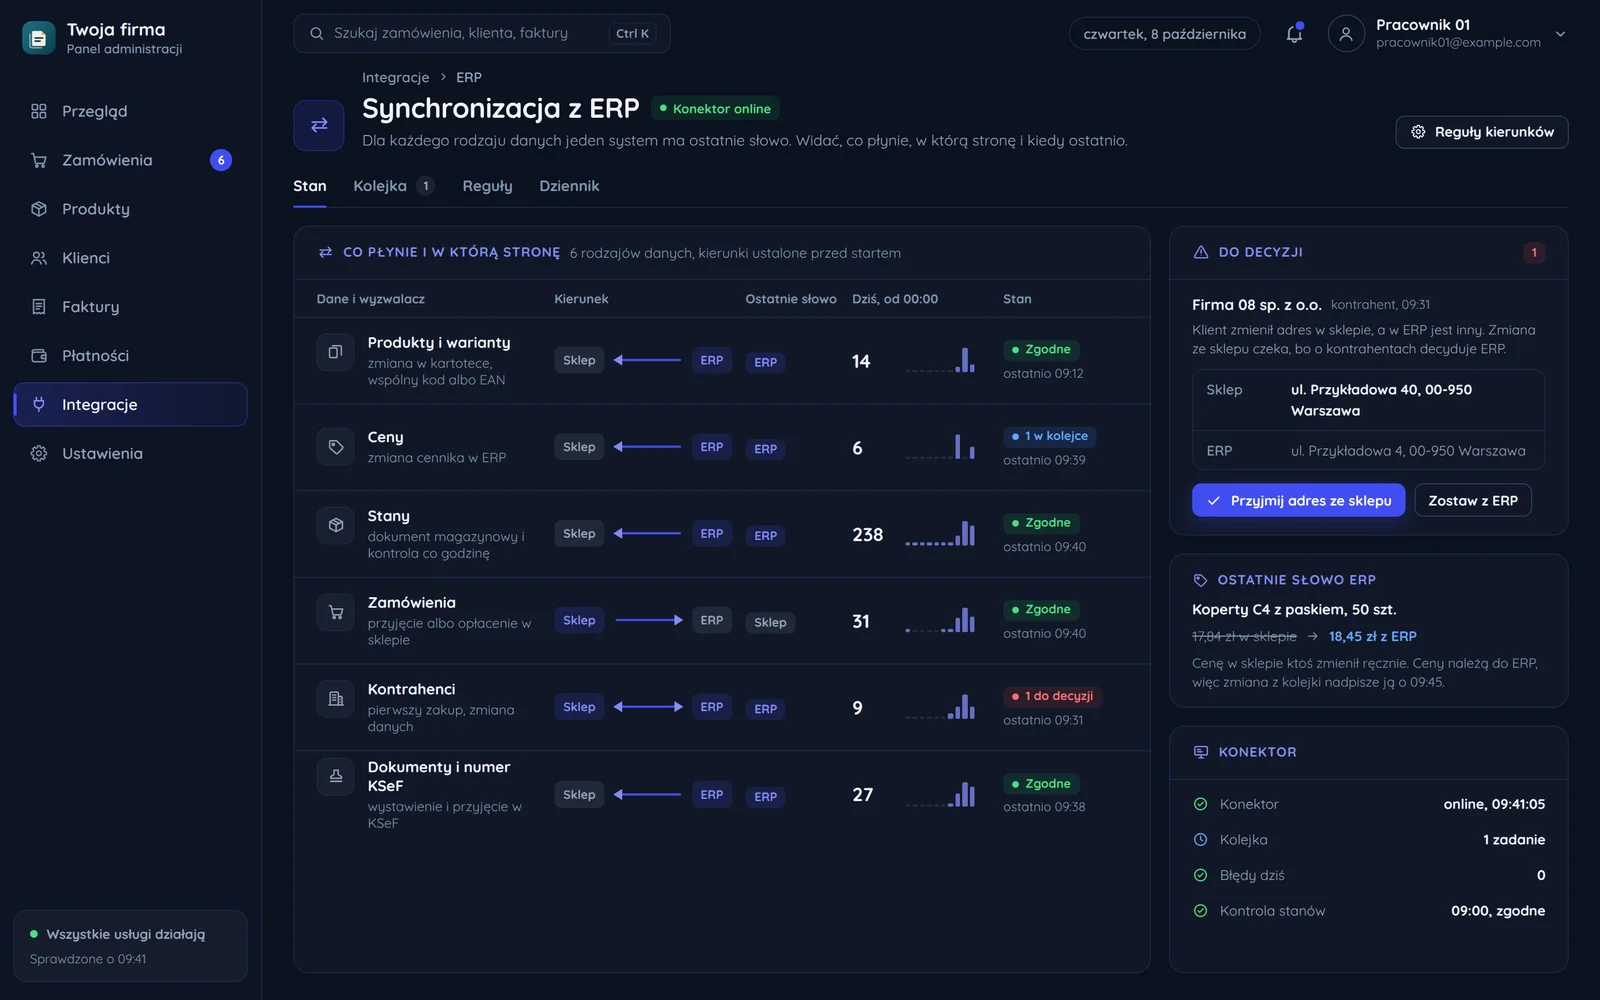
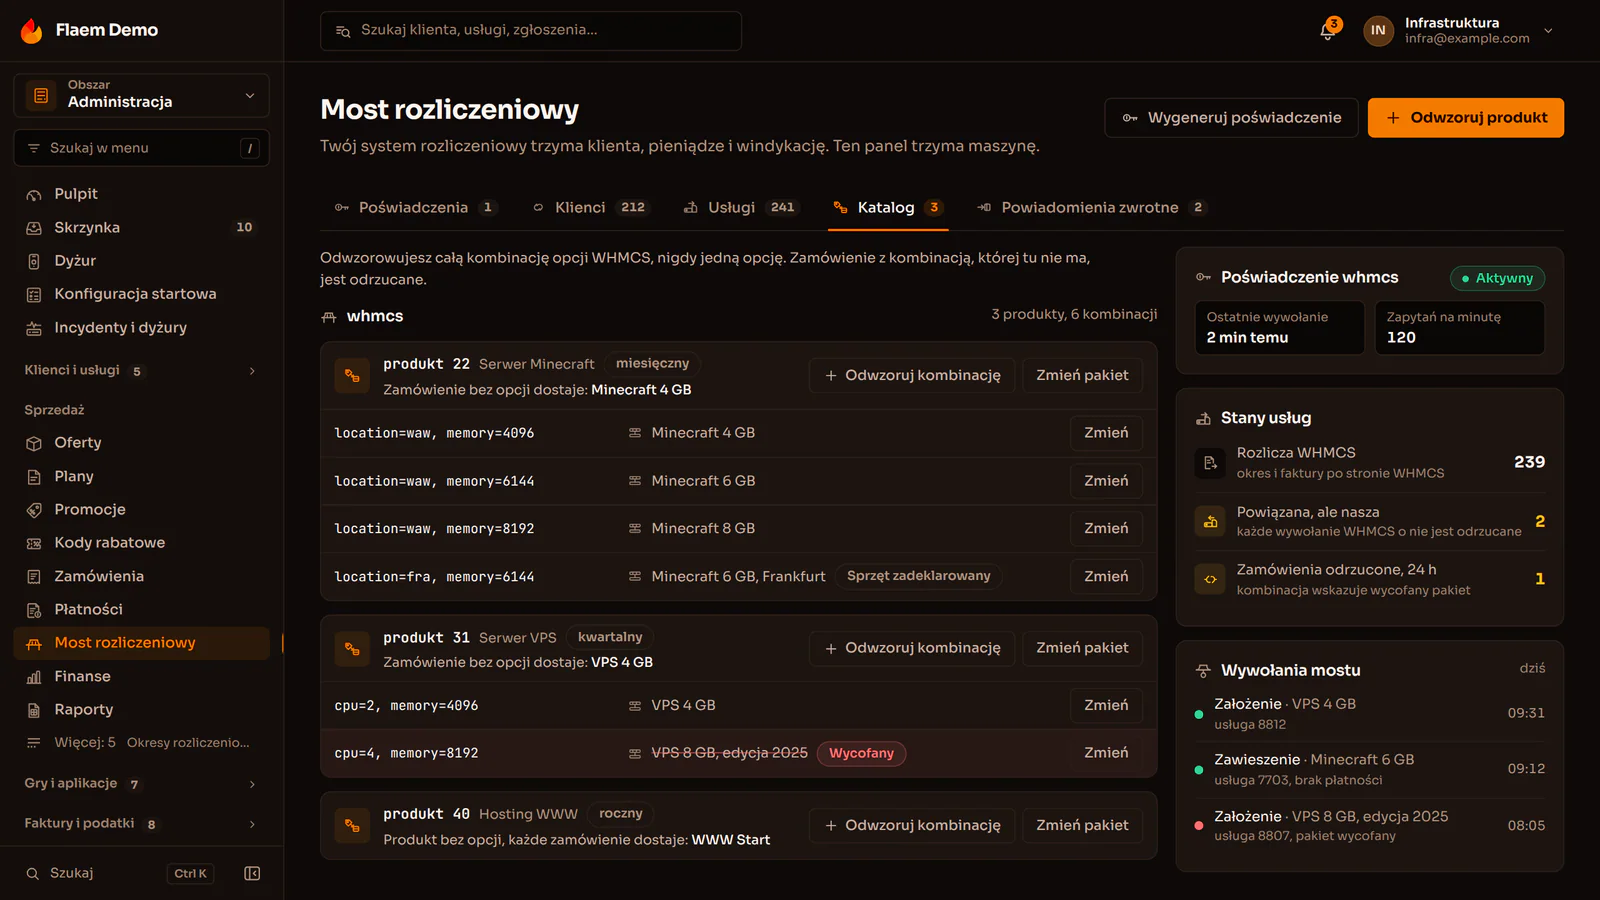
Synchronizacja sklepu z systemem ERP: produkty, ceny, stany i zamówienia
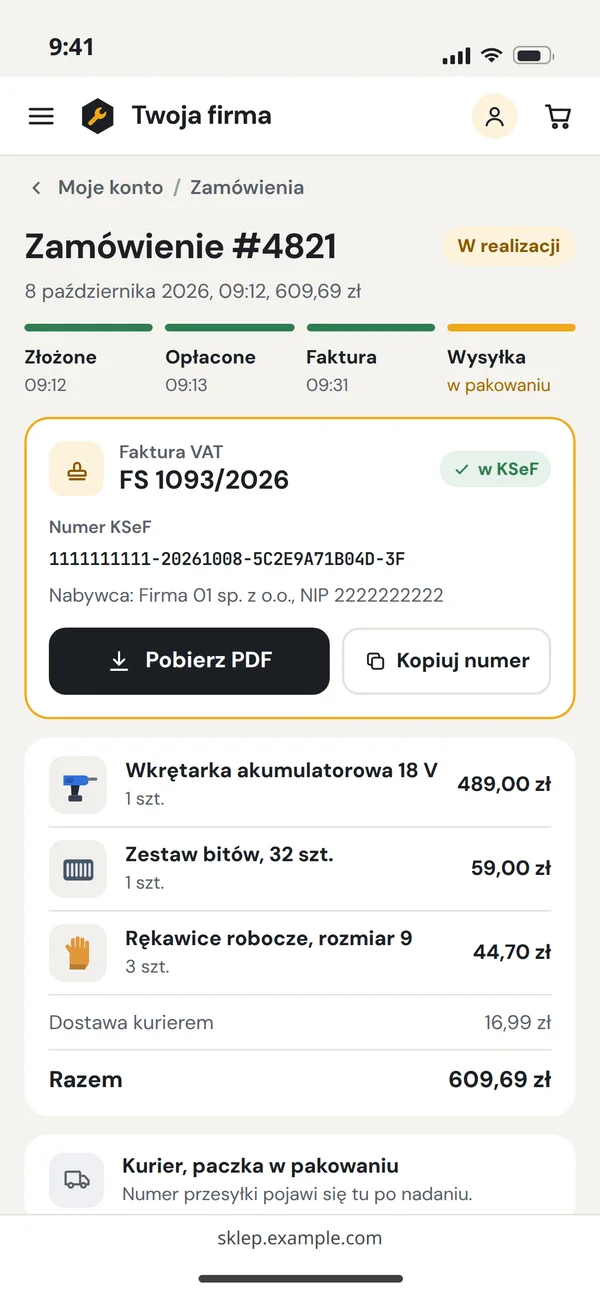
Faktura wysłana do KSeFFS 1093/2026, numer KSeF już u klienta
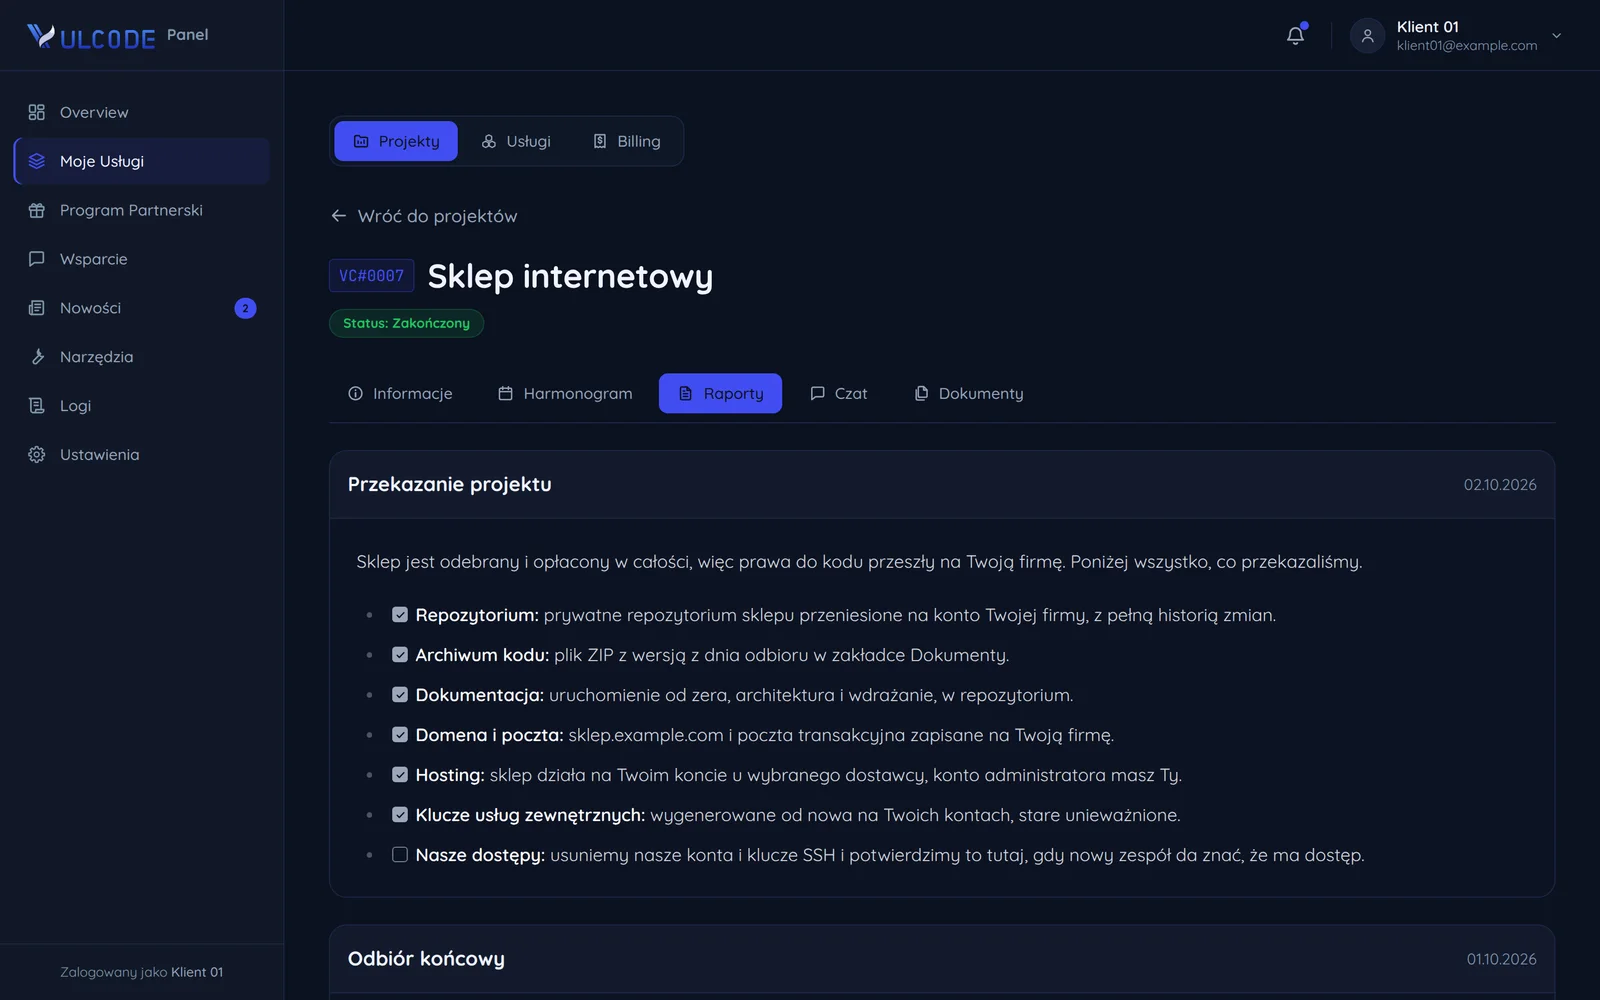
Faktura z KSeF na koncie klienta sklepu

Czym jest integracja API?

To most między Twoimi systemami: dane, które dziś trzeba przepisywać ręcznie, zaczynają płynąć same.

Budujemy REST lub GraphQL API dopasowane do struktury Twoich danych, nie generyczny endpoint z tutoriala. Każde API dostaje interaktywną dokumentację (Swagger/OpenAPI) od pierwszego dnia, więc kolejny developer po naszej stronie i po Twojej wie dokładnie, co wysłać i co dostanie w odpowiedzi. Łączymy to z płatnościami, CRM-em czy magazynem, z uwierzytelnianiem i limitami zapytań ustawionymi od razu poprawnie.

Dopasowane do danych

Struktura API pod Twój model danych, nie generyczny szablon.

Dokumentacja od dnia 1

Swagger/OpenAPI, żeby integracja nie wymagała czytania kodu źródłowego.

Bezpieczne uwierzytelnianie

Klucze, tokeny i limity zapytań skonfigurowane poprawnie od startu.

Dla kogo jest integracja API?

Dla każdego, kto ma dwa systemy, które powinny rozmawiać ze sobą, a dziś nie robią tego.

Integracja płatności

Podłączenie bramki płatności do Twojego systemu sprzedaży czy fakturowania.

Połączenie CRM i sklepu

Zamówienia i klienci synchronizowani automatycznie, bez ręcznego przepisywania.

Eksport danych do BI

API wystawiające dane z Twojego systemu do narzędzi analitycznych i raportowych.

Magazyn i logistyka

Stany magazynowe i statusy przesyłek zsynchronizowane między dostawcą a Twoim panelem.

API dla partnerów

Udostępnienie własnych danych zewnętrznym integratorom, z dokumentacją i limitami dostępu.

Faktury do KSeF

Faktury z Twojego systemu trafiają do KSeF same, a numer KSeF zapisuje się przy dokumencie.

Co wchodzi w ofertę?

Rdzeń API

API projektujemy w REST albo GraphQL z dokumentacją i obsługą błędów od pierwszego endpointu, a nie dopisywanymi na końcu projektu.

6 pozycji
  • REST albo GraphQLREST wybieramy dla prostych zasobów, a GraphQL tam, gdzie klient pobiera złożone, powiązane dane jednym zapytaniem.
  • Dokumentacja OpenAPI 3.0Każdy endpoint ma w Swaggerze przykład żądania i odpowiedzi, a dokumentacja jest zsynchronizowana z kodem.
  • JWT, OAuth2 i klucze APIJWT zabezpiecza aplikacje, OAuth2 integracje z kontem użytkownika, a klucze API połączenia między serwerami.
  • Walidacja danych wejściowychKażde żądanie sprawdzamy pod kątem formatu i bezpieczeństwa, zanim dotrze do logiki, co chroni przed injection.
  • Czytelne kody błędówZamiast ogólnego błędu 500 API zwraca właściwy status HTTP, kod i opis, z którego integrator wie, co poprawić.
  • Rate limitingKażdy klient API ma limit żądań na minutę, który ustawiasz osobno dla planu albo dla pojedynczego endpointu.

Integracje

Łączymy Twój system z CRM, płatnościami i narzędziami zespołu, także tymi bez gotowej wtyczki, żeby nikt nie przepisywał danych ręcznie.

6 pozycji
  • Webhooki przychodzące i wychodząceSystem reaguje na zdarzenia z zewnątrz, na przykład nowe zamówienie w Shopify, i sam powiadamia inne systemy.
  • Logowanie SSO przez OAuth2Użytkownicy wchodzą kontem Google, GitHub, Microsoft albo Apple, bez zakładania kolejnego hasła.
  • Stripe, HubSpot, Jira i SlackŁączymy backend z narzędziami, których zespół już używa, w tym z CRM typu Salesforce czy Pipedrive.
  • Google WorkspaceArkusze w Sheets, pliki na Drive, maile w Gmailu i wydarzenia w Kalendarzu przetwarzają się automatycznie, bez ręcznej pracy.
  • Mapowanie danych i mosty APIDane z obcych formatów normalizujemy do Twojego modelu, a systemy bez gotowej integracji łączymy własnym mostem.
  • Zamówienia i stany ze sklepuZamówienie ze sklepu trafia do systemu, aktualizuje stan magazynowy i wysyła klientowi potwierdzenie bez ręcznego kroku.

Automatyzacje

Najpierw sprawdzamy, które kroki w firmie są powtarzalne, a potem zamieniamy je w skrypty albo workflowy uruchamiane bez udziału ludzi.

6 pozycji
  • Mapa procesów do automatyzacjiPrzed pierwszą linią kodu spisujemy powtarzalne kroki, miejsca, w których ludzie się mylą, i czas, jaki zajmują.
  • Workflowy w n8n i MakeAutomatyzacje w n8n, Make albo Zapier Twój zespół może później sam zmieniać w edytorze wizualnym, bez programisty.
  • Własne skrypty automatyzacjiZadania, których nie da się wyklikać, piszemy w Pythonie, Node.js albo Bashu z opisem, skąd skrypt bierze dane i jak go zatrzymać.
  • Harmonogramy i wyzwalaczeProcesy startują o ustalonej godzinie przez cron albo w reakcji na zdarzenie, bez ręcznego uruchamiania.
  • Powiadomienia o zdarzeniachAlert trafia na e-mail, Slack, Microsoft Teams albo SMS, zależnie od tego, jak pilne jest zdarzenie.
  • Raporty cykliczneZestawienia wyników, KPI i statystyk procesów generują się i wysyłają same codziennie albo co tydzień, bez udziału analityka.

Niezawodność i monitoring

API i automatyzacje przetrwają chwilową awarię zewnętrznej usługi, a o problemie dowiadujesz się z alertu, nie od klienta.

6 pozycji
  • Cache w RedisCzęsto pobierane dane serwujemy z pamięci, co skraca odpowiedź z setek milisekund do kilku i odciąża bazę danych.
  • Kolejki zadań w tleE-maile, generowanie plików i wywołania AI przetwarza RabbitMQ, BullMQ albo SQS, więc API odpowiada od razu.
  • Retry i circuit breakerGdy zewnętrzne API nie odpowiada, system ponawia próbę z backoffem albo odcina integrację, żeby nie blokowała reszty.
  • Logi, tracing i historia uruchomieńLogi JSON z trace ID, OpenTelemetry i zapis każdego uruchomienia automatyzacji pokazują, co i kiedy się stało.
  • Alerty i dashboard statusuPrzekroczenie progów p95 albo nieudana automatyzacja wysyła alert, a dashboard pokazuje stan wszystkich procesów.
  • Skanowanie zależności i audit logSnyk albo OWASP Dependency Check sprawdza biblioteki w CI/CD, a audit log zapisuje krytyczne operacje.

Bonusy w większych projektach

Przy szerszym zakresie albo kilku specjalistach naraz te elementy możemy wliczyć w cenę projektu.

4 pozycje
  • Infrastruktura cloud w pakiecieSerwery, bazy danych, kolejki i CDN na AWS, GCP albo Azure konfigurujemy przed startem, bez osobnego DevOps.
  • SDK dla TypeScript i PythonaIntegratorzy dostają gotowe biblioteki klienckie do Twojego API, zamiast ręcznie składać żądania HTTP.
  • Audyt procesów z warsztatamiRazem z zespołem spisujemy powtarzalne czynności i układamy je według tego, co najbardziej opłaca się zautomatyzować.
  • Szkolenie z n8n i MakeZespół uczy się sam tworzyć i zmieniać proste automatyzacje, więc drobne poprawki nie wymagają zewnętrznego wykonawcy.

Jak przebiega budowa integracji API?

Od briefu do działającej integracji zwykle mija od kilku dni do kilku tygodni.

Pierwszy kontakt i wycena

Mówisz, co ma się z czym połączyć i co ma się dziać automatycznie. Odsyłamy kwotę i termin.

  • Systemy do połączenia
  • Zakres automatyzacji
  • Kwota i termin przed startem

Onboarding i dostępy

Zbieramy dokumentację i klucze do systemów, z którymi mamy się integrować. Sprawdzamy ich realne limity.

  • Dokumentacja i klucze dostępu
  • Limity zapytań po drugiej stronie
  • Środowisko testowe dostawcy

Mapowanie danych

Ustalamy, które pole odpowiada któremu i co zrobić, gdy dane po dwóch stronach się nie zgadzają.

  • Mapa pól między systemami
  • Reguły przy konflikcie danych
  • Częstotliwość synchronizacji

Projekt integracji

Projektujemy przepływ i zachowanie przy awarii, zanim powstanie kod. To tutaj decyduje się niezawodność.

  • Przepływ danych krok po kroku
  • Ponawianie i kolejkowanie
  • Co się dzieje przy awarii dostawcy

Budowa i automatyzacje

Piszemy integrację razem z obsługą błędów i logowaniem, żeby dało się sprawdzić, co poszło nie tak i kiedy.

  • Obsługa błędów i ponowień
  • Log każdej wymiany danych
  • Automatyzacje po Twojej stronie

Testy awarii i bufor

Sprawdzamy, co się dzieje, gdy druga strona nie odpowiada albo odsyła śmieci. Bufor na uwagi jest w terminie.

  • Brak odpowiedzi i przekroczony limit
  • Niepoprawne dane z drugiej strony
  • Poprawki w ramach zakresu

Wdrożenie i dokumentacja

Uruchamiamy integrację produkcyjnie i zostawiamy dokumentację, po której inny programista się połapie.

  • Uruchomienie produkcyjne
  • Dokumentacja przepływu i pól
  • Alerty przy zerwanej integracji

Długoterminowe wsparcie

Zostajemy na zmiany po stronie dostawców. Zewnętrzne API zmieniają się bez pytania Ciebie o zgodę.

  • Reakcja na zmiany w API dostawcy
  • Kolejne integracje i automatyzacje
  • Monitoring i opieka techniczna

Za kurtyną

Zanim zobaczysz gotową integrację, dzieje się dużo pracy, której nie widać.

Analiza struktury danych

Zanim zaprojektujemy pierwszy endpoint, rozkładamy Twoje dane na spójny model i sprawdzamy, jak łączące się systemy je rozumieją. Ten krok wyłapuje niezgodności, które inaczej wyszłyby dopiero przy integracji, gdy naprawa jest znacznie droższa i grozi popsuciem tego, co już działa.

Kontrakt API pod Twój przypadek

REST czy GraphQL - dobieramy pod to, jak dane faktycznie będą używane, a nie pod to, co akurat jest modne. Ustalamy jasny kontrakt: co endpoint przyjmuje i zwraca, żeby zespoły po obu stronach mogły pracować równolegle, bez ciągłego dopytywania się nawzajem o szczegóły.

Dokumentacja od pierwszego endpointu

Swagger/OpenAPI powstaje razem z kodem, a nie jako osobne, odkładane w nieskończoność zadanie na koniec. Dzięki temu dokumentacja zawsze odpowiada rzeczywistości, a programista po drugiej stronie - u Ciebie czy u partnera - wpina się w integrację bez telefonów i zgadywania.

Test na granicznych przypadkach

Sprawdzamy błędne dane, brakujące pola i limity zapytań, a nie tylko happy path, w którym wszystko idzie idealnie. To właśnie na granicznych przypadkach integracje najczęściej się wykładają, więc wymuszamy je celowo, zanim zrobi to prawdziwy ruch produkcyjny.

Efekt: wyróżniasz się Ty

Cała ta robota dzieje się w tle po to, żeby Twoje systemy w końcu rozmawiały ze sobą bezpiecznie i bez ręcznego przeklejania danych. Dobra integracja jest niewidoczna - po prostu działa - i to właśnie ona uwalnia zespół od żmudnej pracy, która wcześniej pochłaniała godziny.

Wybrane realizacje

Integracje i narzędzia, które spinają systemy z resztą świata: płatności i KSeF, domeny, Discord i webhooki, [API między usługami](page:service-api), serwery MCP i boty.

Flaem

Integracje platformy hostingowej Flaem, każda podpinana osobno kluczami w panelu operatora: bramki płatności z BLIK-iem wpisywanym w panelu, KSeF z VIES i kursami NBP, rejestratorzy domen z kolejnością zapasową, ochrona DDoS, SMS-y i Discord.

WaveHost

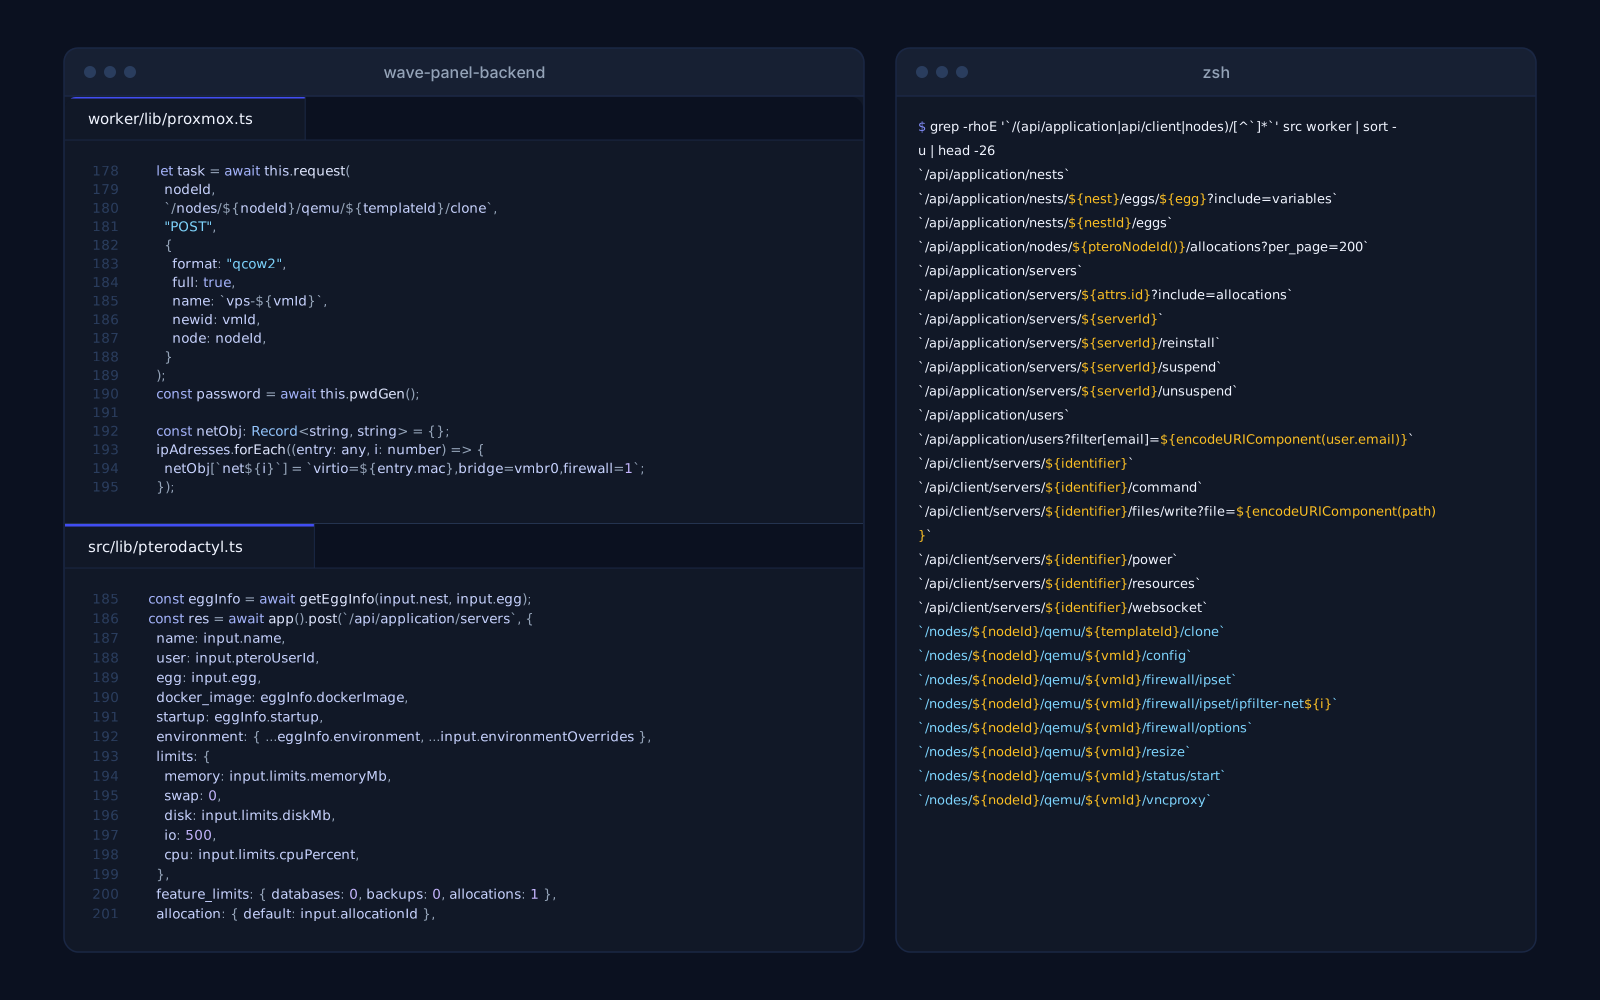
Integracje panelu klienta WaveHost: VPS-y zakładane na węzłach Proxmox VE przez kolejkę zadań, serwery gier w Pterodactylu z konsolą i zasilaniem z panelu, płatności Stripe z podpisanym webhookiem i sklep, który sam pobiera oferty ze strony marki.

Gyred

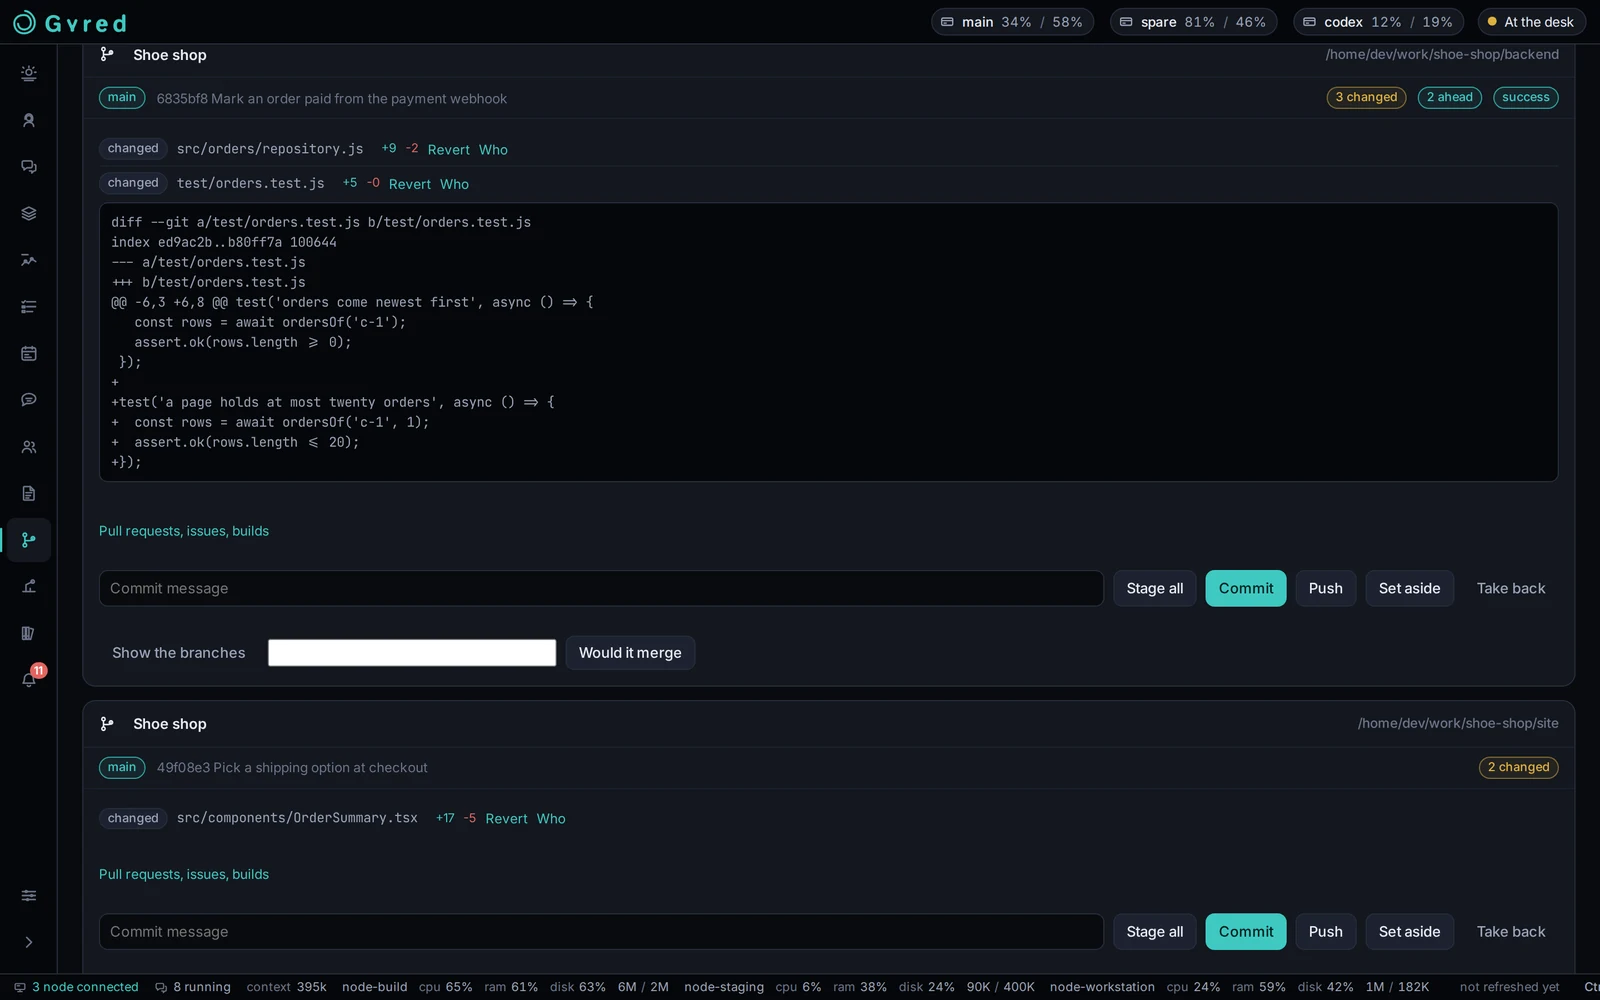
Gyred spina narzędzia, w których naprawdę pracują agenci AI: Claude Code i Codex jako silniki sesji, repozytoria przez vulp i gh, powiadomienia na Discordzie, Telegramie i w Web Push oraz serwer MCP, z którego korzystają same sesje.

Plazer

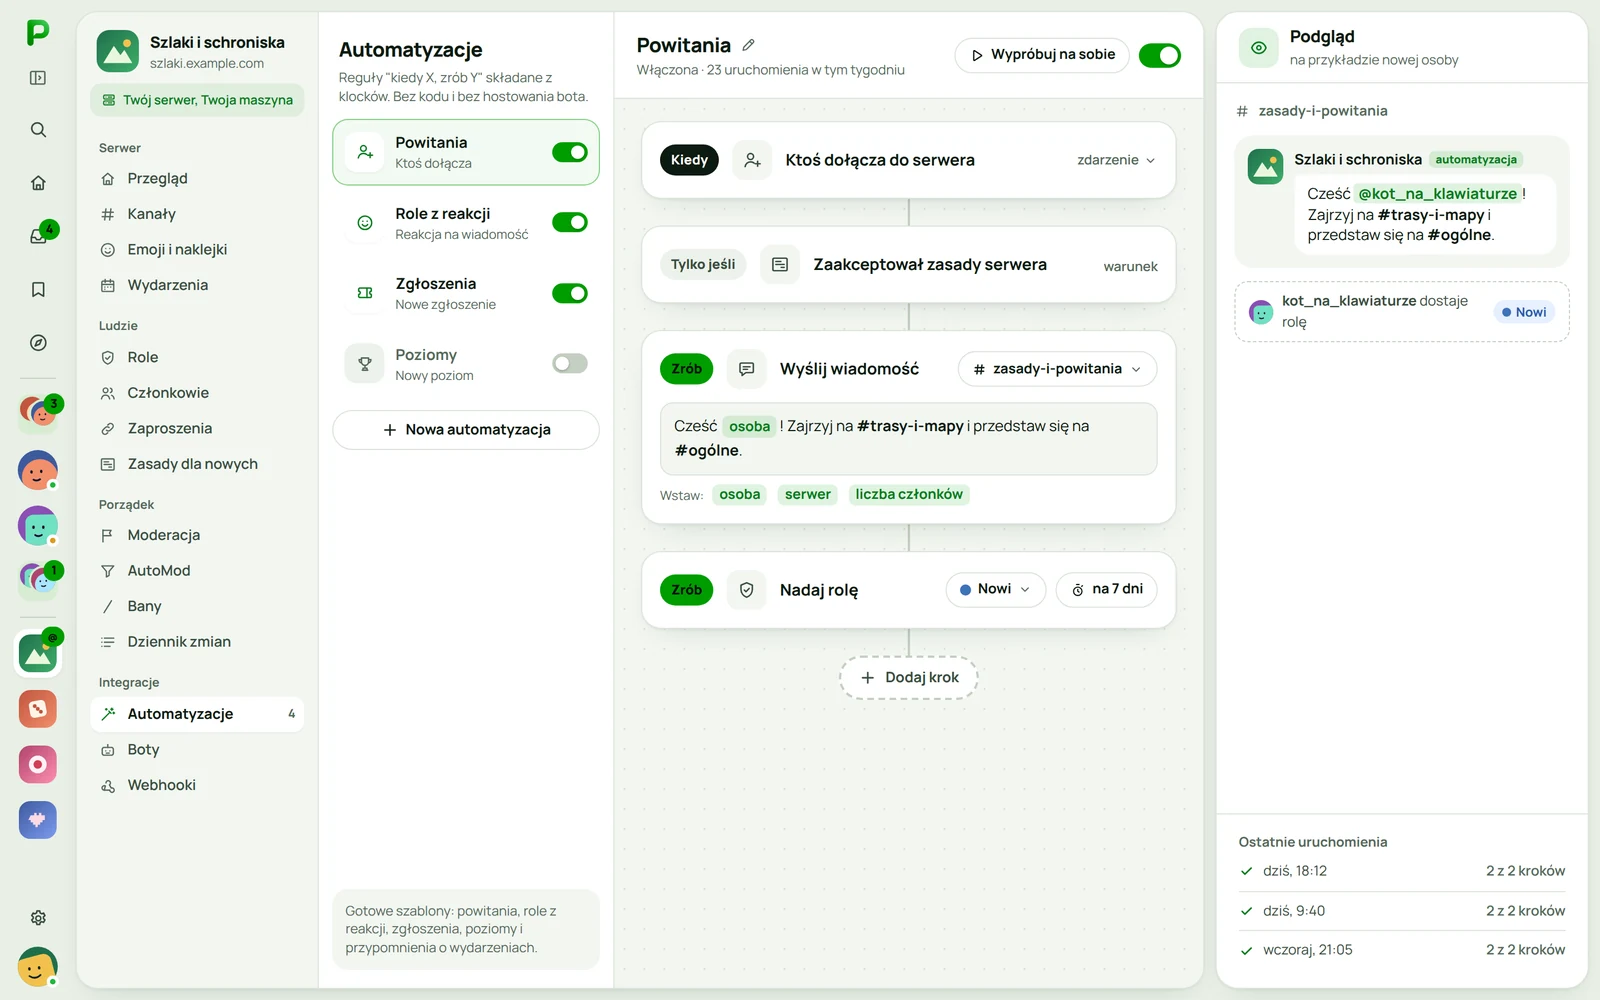
Boty, webhooki i automatyzacje komunikatora Plazer, które działają także w kanałach szyfrowanych end-to-end: bot jest tam uczestnikiem z własnymi kluczami, a nie dziurą w szyfrowaniu.

Boty Discord

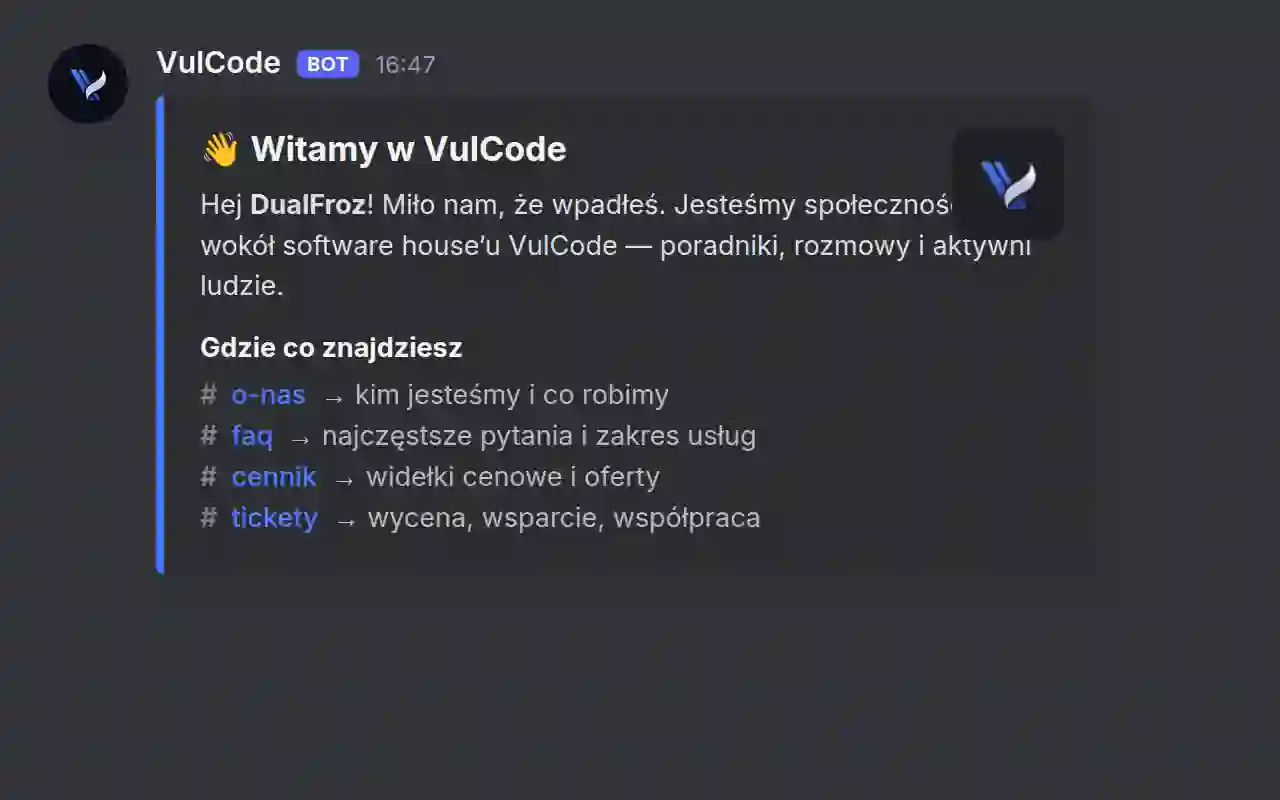
Boty produkcyjne obsługujące serwery Discord kilku marek. Ticketowanie z pingiem zespołu, powitania nowych członków, weryfikacja adresów e-mail i porządkowanie ról - wszystko dopasowane do konkretnego serwera.

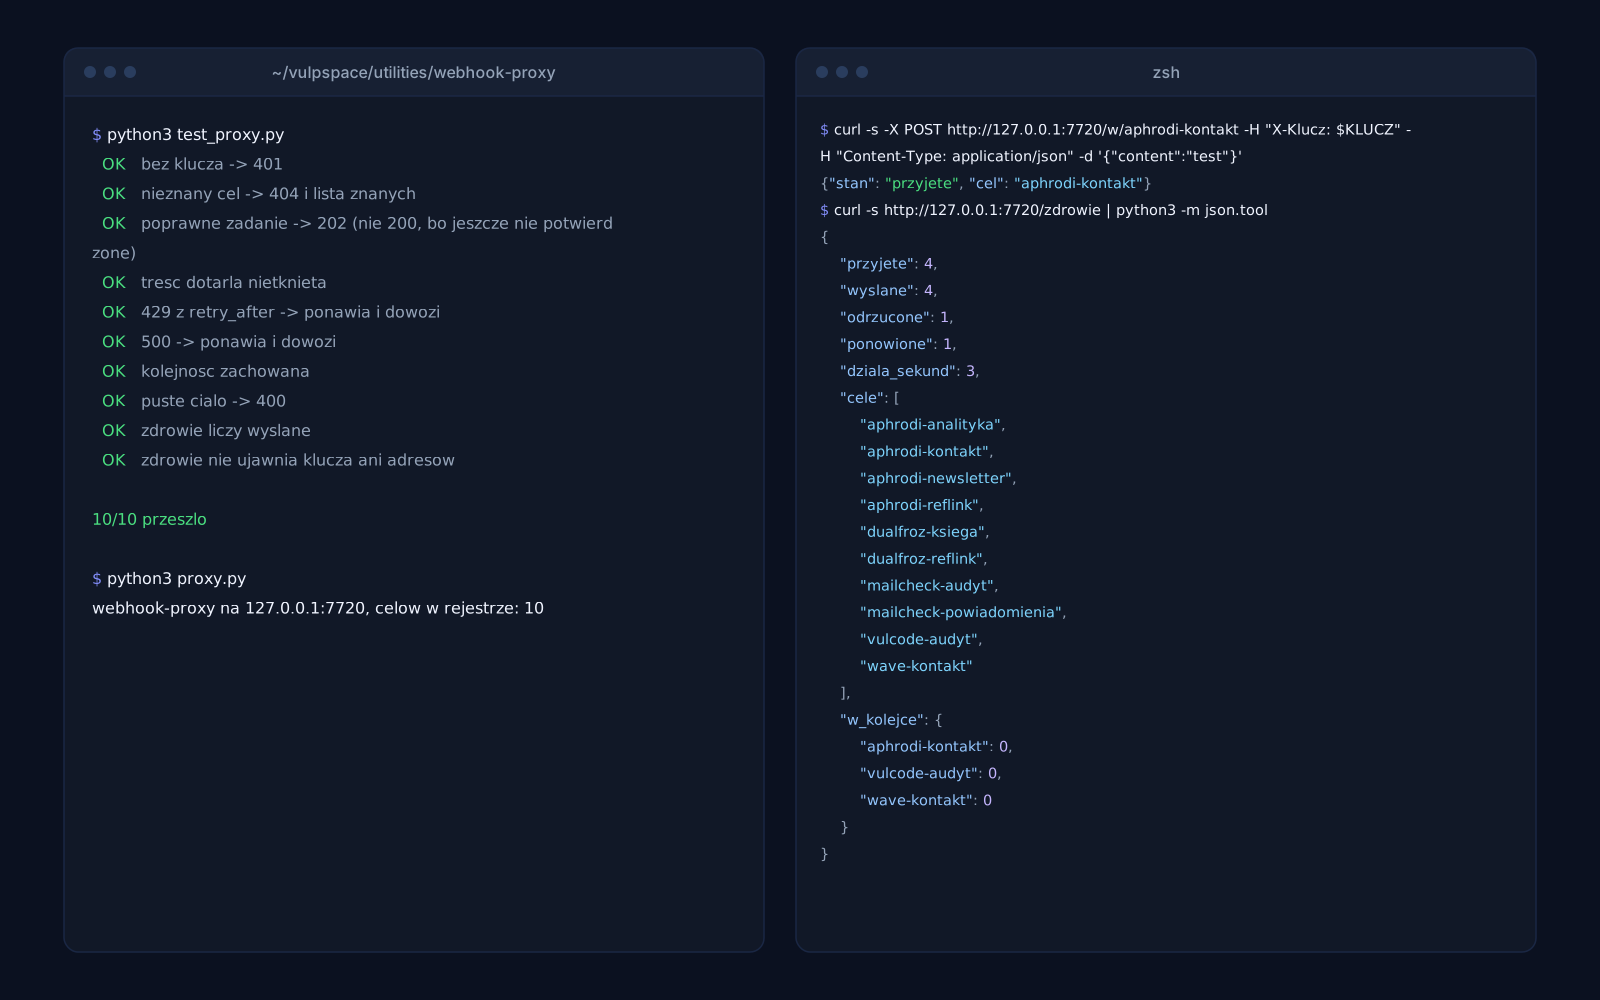
webhook-proxy

Warstwa pośrednia między naszymi usługami a webhookami Discorda. Kolejkuje zdarzenia per cel, respektuje limity 429 i ponawia błędy 5xx, więc powiadomienia nie giną przy nagłym ruchu.

Trzy sposoby na ten sam projekt

Ten sam projekt można zamówić na trzy sposoby. Poniżej te same osiem rzeczy sprawdzone w każdym z nich.

Szablon z generatora AI
abonament w kreatorze

Najtaniej i najszybciej, dopóki strona nie musi realnie sprzedawać.

  • Stała opłata miesięczna.
  • Strona stoi tego samego dnia.
  • Ten sam zestaw bloków co u tysiąca innych firm.
  • Tekst generyczny, napisany do nikogo konkretnego.
  • Ciężki kod kreatora spowalnia i obniża pozycję w Google.
  • Tylko to, co akurat daje kreator.
  • Czat pomocy i baza wiedzy.
  • Pierwsza poważna zmiana to zaczynanie od zera.
VulCode
od 999 zł

Wyceniamy konkretny zakres i trzymamy się tej kwoty do końca.

  • Wycena ustalona przed startem i niezmienna do końca.
  • Data publikacji podana razem z wyceną.
  • Projekt i kod pisane pod tę jedną stronę.
  • Piszesz bezpośrednio do osoby, która prowadzi Twój projekt.
  • Piszemy pod Twoją grupę odbiorców i jej pytania.
  • Ładuje się w około sekundę, także na telefonie.
  • Wliczone, bez osobnej pozycji na fakturze.
  • Zostajemy na poprawki i kolejne sekcje.
Agencja z pełnym procesem
duży budżet na start

Duży zespół i duży budżet, z którego sporo idzie na sam proces.

  • Projekt tworzony od zera.
  • Copywriter po stronie agencji.
  • Optymalizacja zwykle mieści się w zakresie.
  • W zakresie, często jako osobna pozycja.
  • Dalsza współpraca w abonamencie.
  • Każda zmiana zakresu to aneks i nowa kwota.
  • Harmonogram liczony w miesiącach.
  • Kontakt przez opiekuna projektu, nie przez zespół.

Powiedz, co ma robić Twoja strona. Wycenę z kwotą i terminem odsyłamy w godzinę.

Czemu wybrać VulCode?

Pięć rzeczy, które widzisz od pierwszej wiadomości do pracy po starcie.

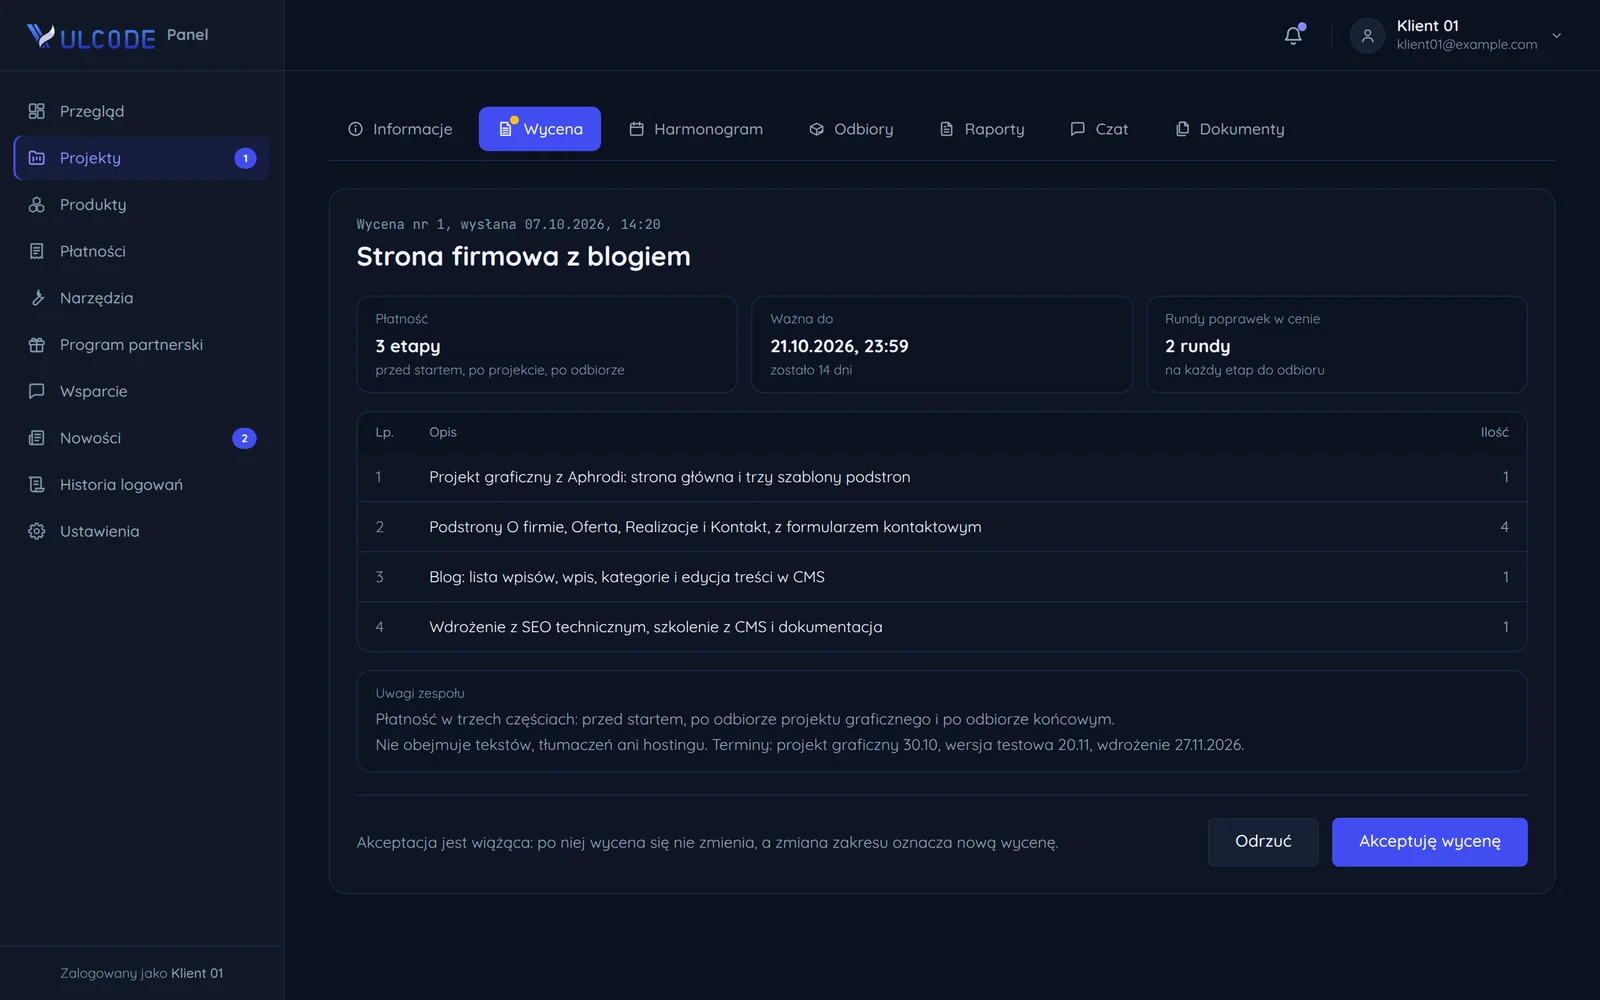
Wycena z zakresem prac i etapami płatności

Najczęstsze pytania

Najczęstsze pytania o tę usługę i współpracę.

Czytaj dalej

Usługi i strony powiązane z tą ofertą oraz artykuły z bloga na jej temat.

Chcesz omówić swój projekt?

Każde zlecenie wyceniamy indywidualnie - niezależnie od skali, technologii czy etapu projektu. Napisz do nas, a odpowiemy w godzinę. Wycena jest bezpłatna.